Direct naar de inhoud

donderdag 22 oktober 2026

BinnenlandWij Brabant

Ernstige kwetsbaarheid in Atlassian Confluence

Er is een kritieke kwetsbaarheid in de software van Atlassian Confluence die aangeduid wordt als CVE-2023-22515. Het Nationaal Cyber Security Centrum (NCSC) heeft de inschaling van deze kwetsbaarheid verhoogd naar High/High. Dat wil zeggen dat er een grote kans is dat deze kwetsbaarheden worden misbruikt en dat de schade groot kan zijn. De aanleiding van deze verhoging is dat onderzoekers een zogenoemde ‘Proof of Concept’ hebben gepubliceerd. Dit beschrijft hoe de kwetsbaarheid in deze samenwerkapplicaties misbruikt kan worden.

Lees het volledige artikel bij Wij Brabant

Je gaat naar de website van de uitgever. Hier tonen we alleen een korte intro.
Gerelateerd nieuws

Bekijk alles

BinnenlandBlik op Nieuws

Bugs in programmeertaal PHP zorgen voor opschudding

Er zijn twee kritieke kwetsbaarheden gevonden in programmeertaal PHP. Er is een publieke Proof of Concept (PoC)- code beschikbaar, maar het Nationaal Cyber Security Centrum (NCSC) heeft nog geen actief misbruik gesignaleerd.

BinnenlandGroot Hellevoet

Website gemeente Voorne aan Zee offline

Voorne aan Zee - De gemeente Voorne aan Zee is sinds woensdagmorgen offline. Meerdere websites in Nederland zijn offline vanwege een waarschuwing over de veelgebruikte programmeertaal PHP. Onder andere de Veiligheidsregio...

BinnenlandHarderwijkse Zaken

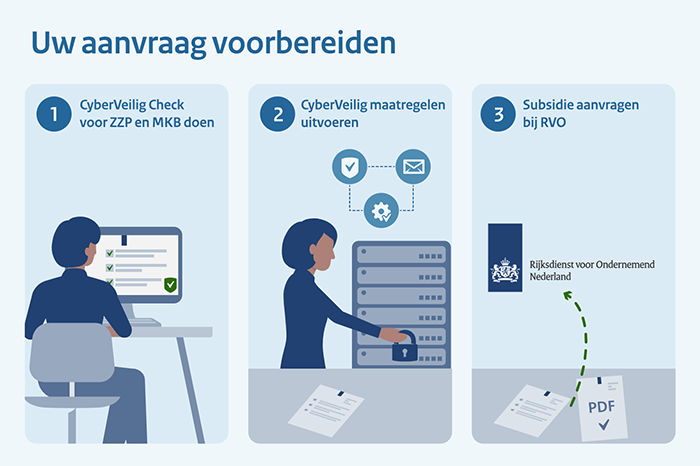
Subsidie helpt ZZP en MKB cyberveiligheid verbeteren

Om de cyberveiligheid van Nederlandse bedrijven te verbeteren, heeft de Rijksdienst voor Ondernemend Nederland de regeling ‘mijn cyberweerbare zaak’ in het leven geroepen. De subsidie bedraagt 50 procent van de kosten die onder de regeling...