AlgemeenNRC
Cybersecuritycenter heeft nog geen ‘actief misbruik’ van PHP-kwetsbaarheden gezien, maar waarschuwt dat ‘ieder systeem dat PHP bevat vermoedelijk kwetsbaar is’
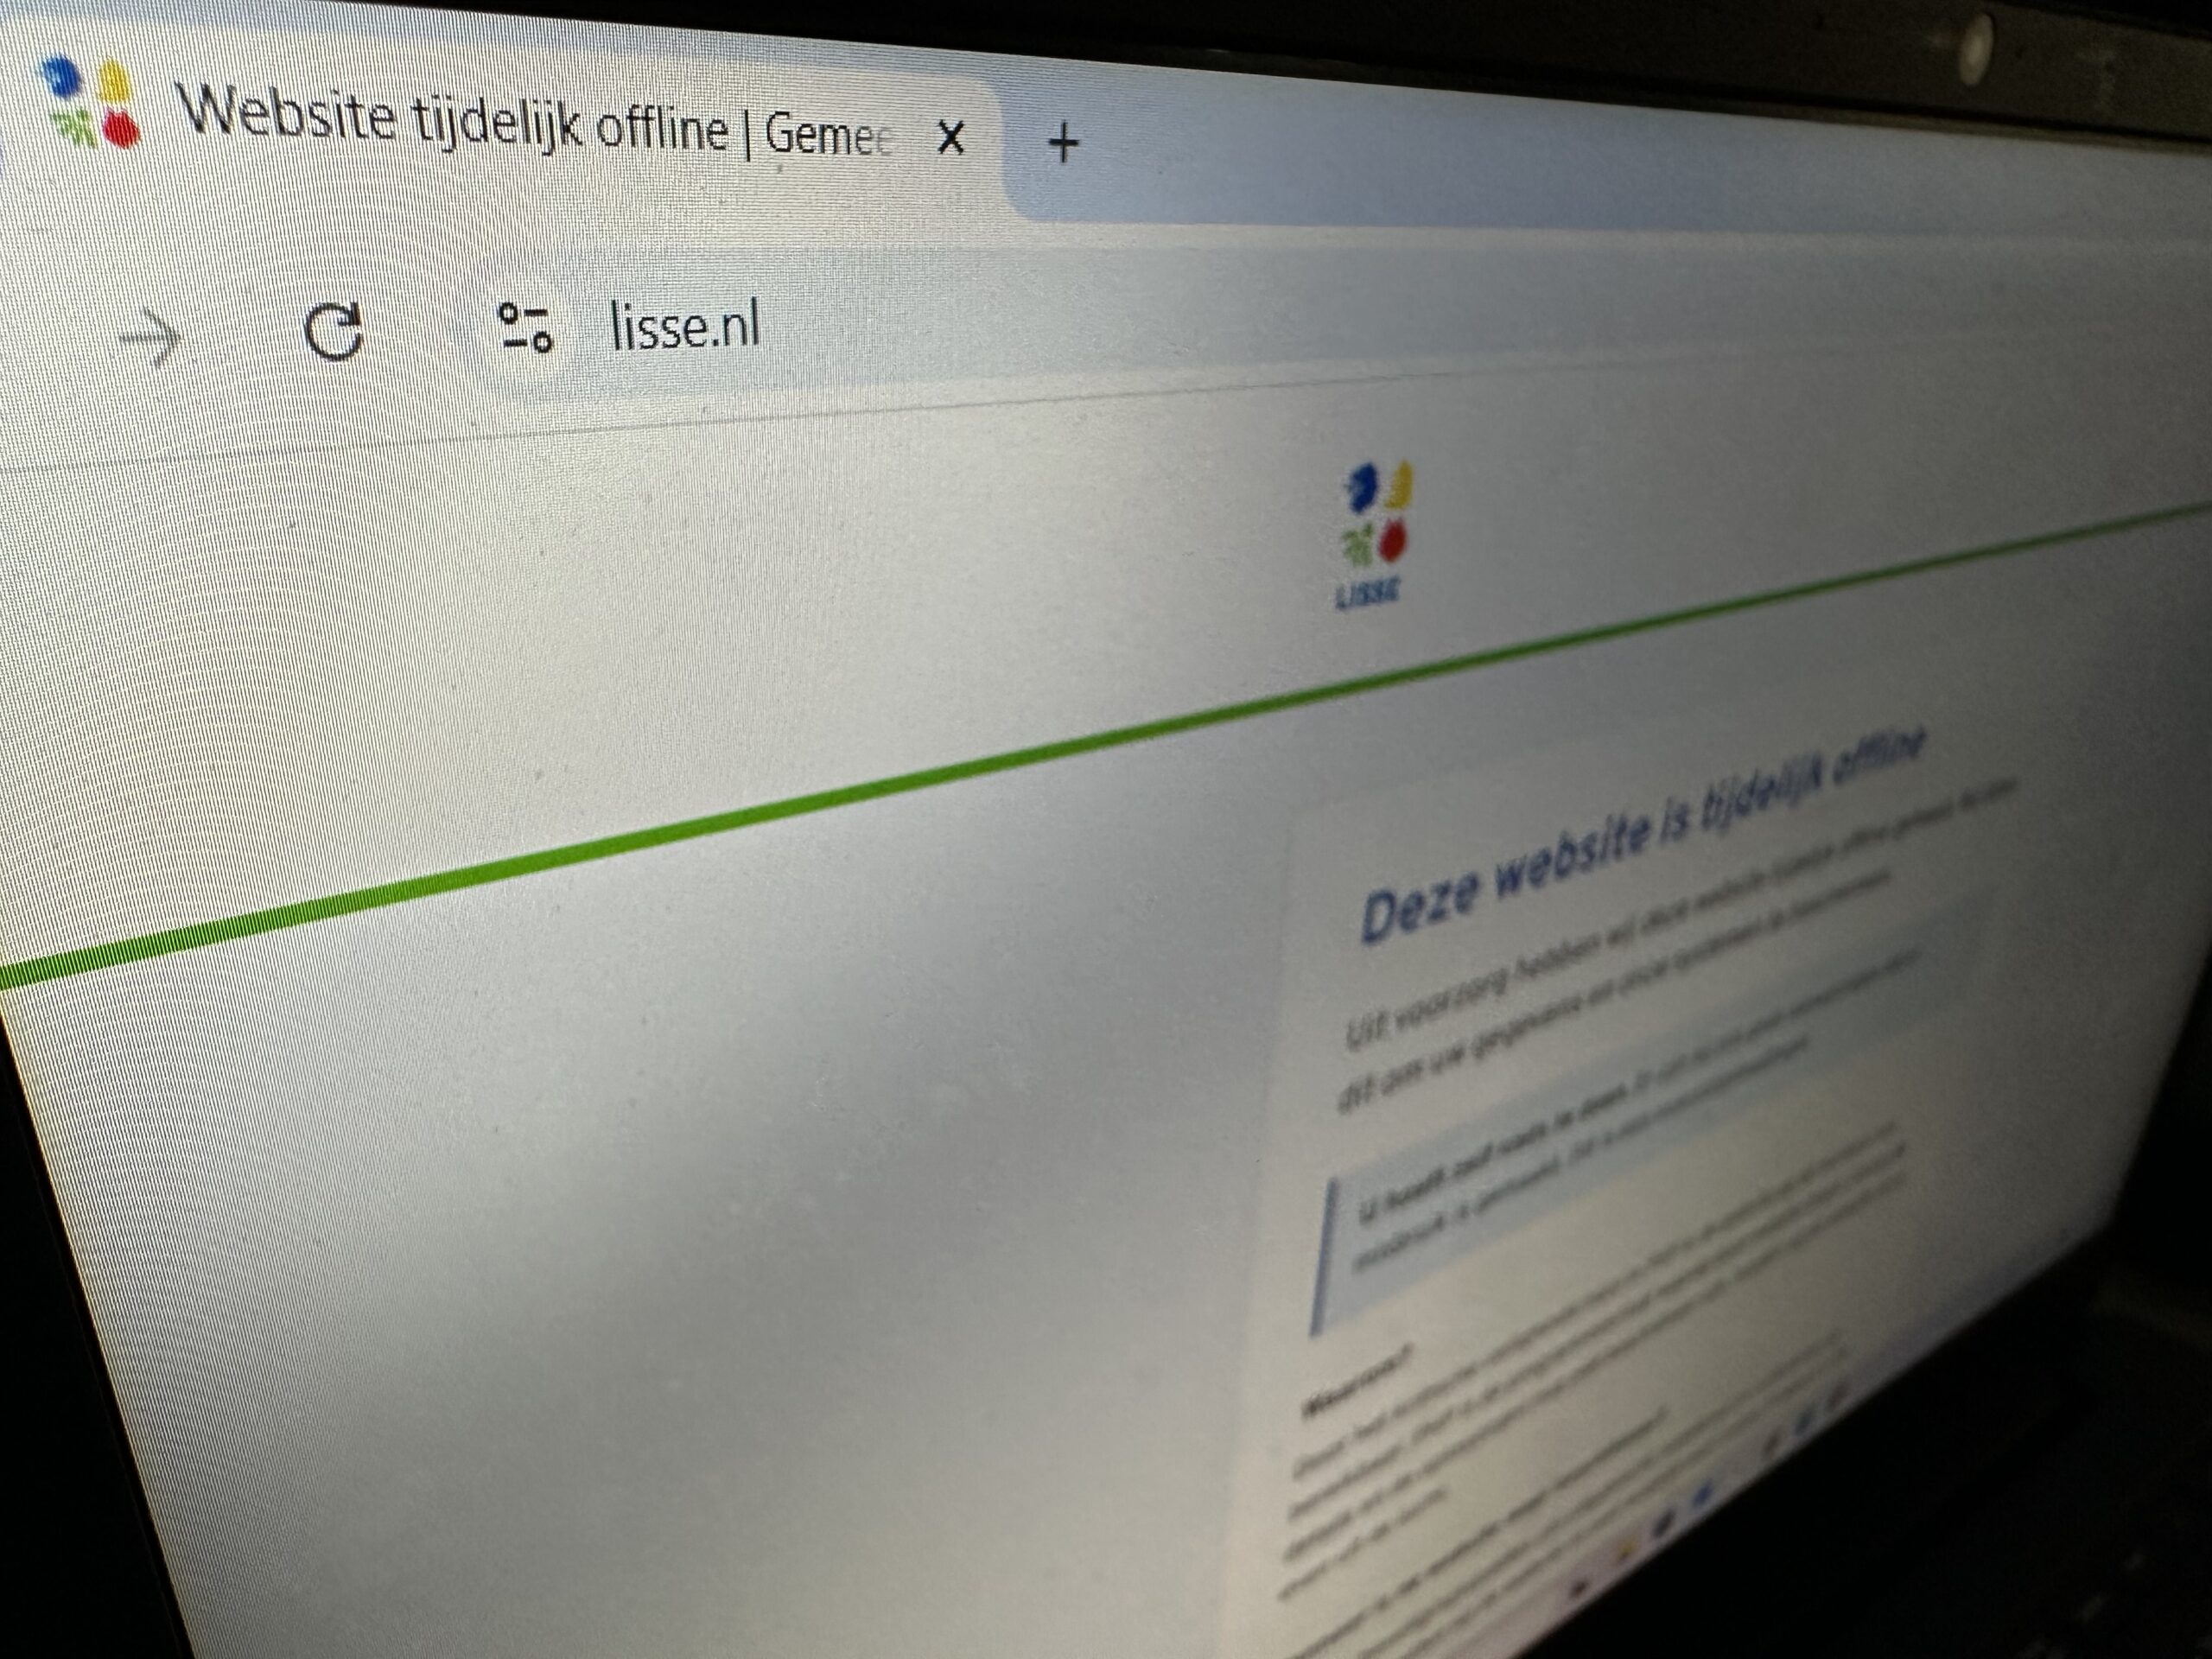
Het Nationaal Cyber Security Centrum (NCSC) heeft nog geen „actief misbruik” gezien van de kwetsbaarheden in programmeertaal PHP. Dat meldt het NCSC woensdag in een verklaring op LinkedIn. De website van het centrum is als voorzorgsmaatregel al uit de lucht gehaald.

Lees het volledige artikel bij NRC
Je gaat naar de website van de uitgever. Hier tonen we alleen een korte intro.